IT-Security: Nicht ob, sondern wann
Der zweite Schwerpunkt des Gipfels lag auf der Sicherheit digitaler Infrastrukturen. Auch hier ging es nicht nur um technische Details, sondern vor allem um die Frage, wie Organisationen Risiken realistisch einschätzen und ihre Handlungsfähigkeit sichern können.
Henry Werner von Enginsight zeigte auf eindrucksvolle und anschauliche Weise, wie leicht Angreifer über scheinbar harmlose Wege Zugang zu Organisationen erhalten können. Mit Live-Demonstrationen und greifbaren Beispielen machte er deutlich, warum IT-Sicherheit nicht allein Aufgabe der IT-Abteilung ist.
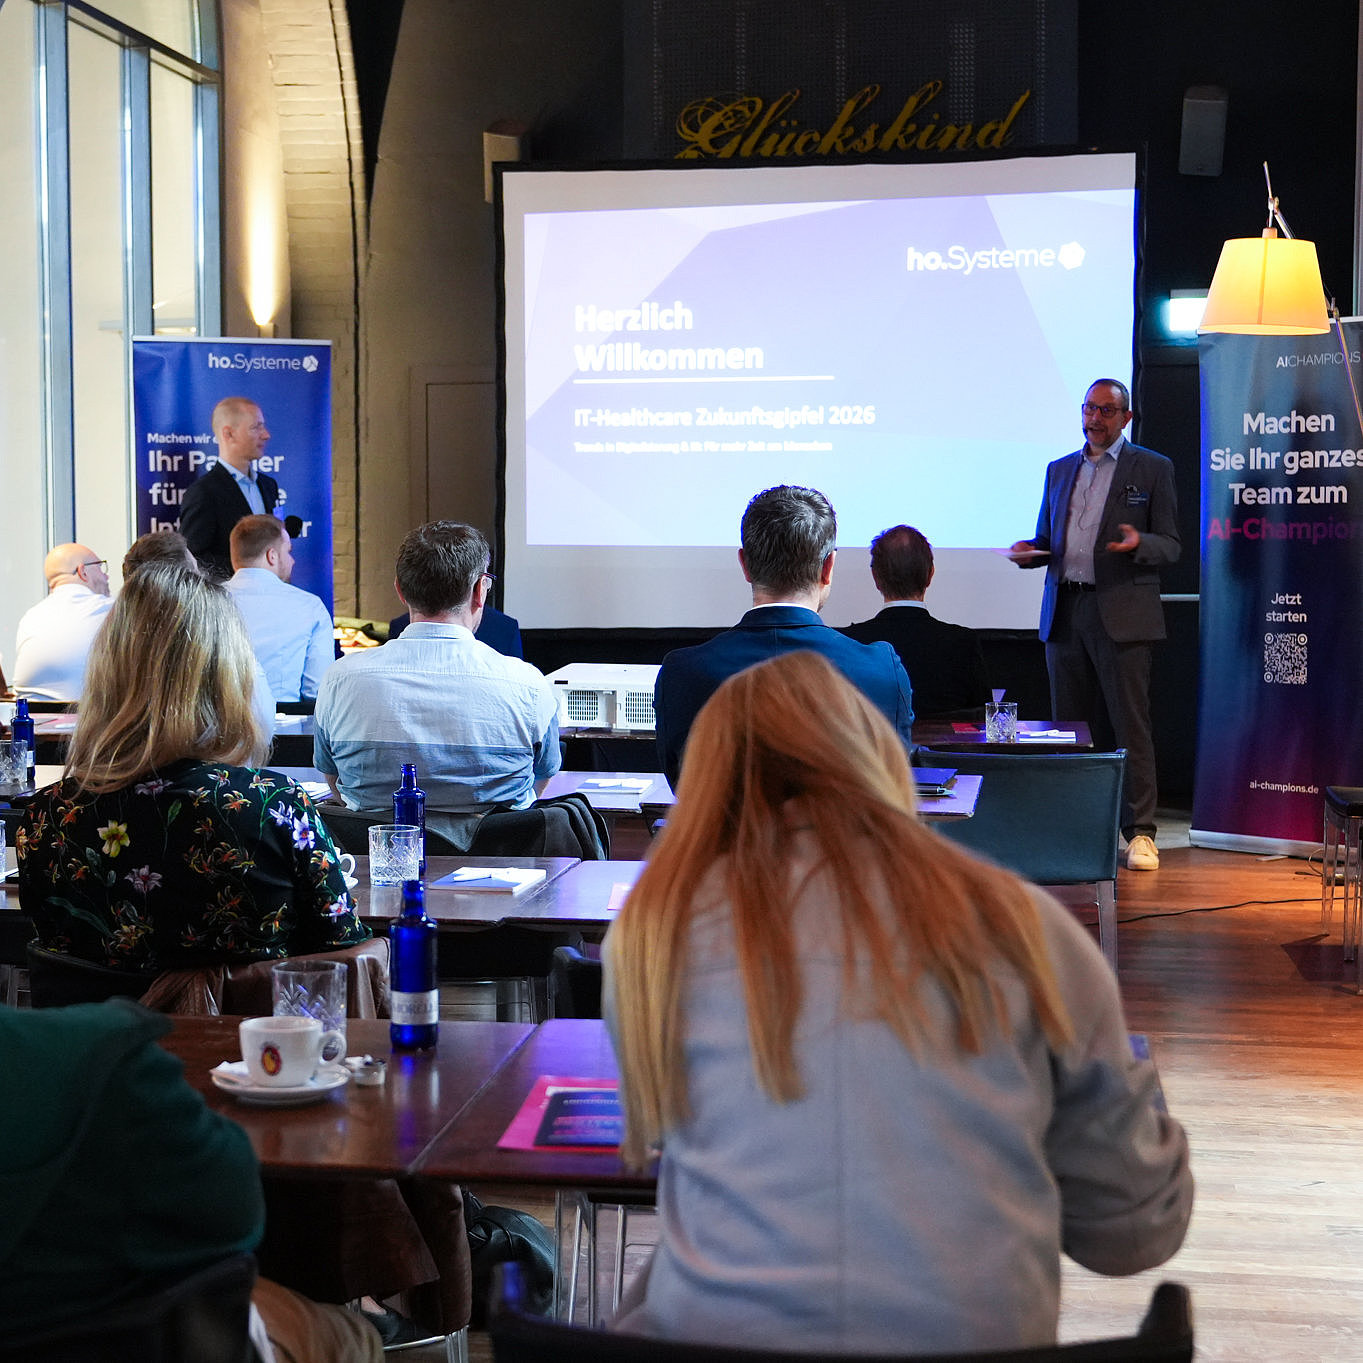
Björn Hagedorn von ho.Systeme, erläuterte anschließend, worauf es nach einem Angriff ankommt. Im Mittelpunkt standen Digital Forensic Incident Response, die frühzeitige Erkennung einer Kompromittierung sowie die Frage, wie sich Schäden begrenzen und Ausfallzeiten reduzieren lassen.
Den Abschluss des Security-Schwerpunkts bildete der Beitrag von Inna Claus vom Landeskriminalamt NRW, die kurzfristig per Video zugeschaltet wurde. Sie gab Einblicke in aktuelle Angriffsmethoden und zeigte, wie erschreckend kreativ und professionell Cyberkriminelle heute vorgehen.
Außerdem erläuterte sie, welche Gefahren häufig unterschätzt oder gar nicht erkannt werden und wie die Polizei betroffene Organisationen im Ernstfall forensisch unterstützt.
Das zentrale Security-Fazit: Die Frage ist nicht mehr, ob eine Organisation angegriffen wird, sondern wann. Entscheidend ist, wie schnell ein Angriff erkannt, eingedämmt und aufgearbeitet werden kann.